Teknoloji Hiç Durmaz, Biz de Öyle
Endüstriyel, uç ve gömülü sistem ortamlarında güvenilir dağıtım için tasarlanmış onaylanmış Mini-ITX platformları.

Ağ Güvenliği
Çoklu LAN özellikli Mini-ITX platformlarımız, Ethernet topolojisi, hesaplama yükü, ürün yazılımı, güç, termal tasarım ve yaşam döngüsünün birlikte doğrulanması gereken güvenlik duvarı, VPN, SD-WAN, güvenli ağ geçidi, ağ segmentasyonu ve uç güvenlik cihazlarını desteklemektedir.

Geniş Ölçekte Güvenlik Yönetim Kurulu Seviyesinde Kontrolle Başlar
Güvenlik duvarı ve ağ geçidi donanımı, yalnızca LAN sayısına göre değil, trafik yolunun tamamı dikkate alınarak seçilmelidir. Kartın tasarımı kesinleşmeden önce, yukarı bağlantılarını, güvenlik bölgelerini, hedef yazılımı, şifrelenmiş iş yükünü, depolama alanını, donanım yazılımı kontrollerini, güç kaynağını, termal sınırları ve beklenen hizmet ömrünü belirleyin.
Veri Merkezi ve Sanallaştırma → Bulut Bilişim → Mühendislik Doğrulaması →
Gerçek Güvenlik Cihazları için Tasarlanmıştır
Mini-ITX ağ platformları, kompakt bir cihazın birden fazla bağımsız arayüze, yerel işlem gücüne, kontrol edilebilir donanım yazılımı davranışına, depolama alanına ve tanımlanmış bir güç ve termal tasarıma ihtiyaç duyduğu durumlarda kullanışlıdır.
NIC denetleyicisini, sürücülerini, yönlendirmeyi, inceleme iş yükünü ve termal bütçeyi doğrularken WAN, güvenilir LAN, DMZ, yönetim, izleme veya hizmet ağları için ayrı arayüzler kullanın.
Çoklu uplink sistemleri, CPU, bellek, ağ kartı, depolama ve kurtarma davranışları birlikte boyutlandırıldığında birincil ve yedek taşıyıcıları, güvenli tünelleri, yönlendirme politikasını, yerel hizmetleri ve uzaktan yönetimi bir araya getirebilir.
Endüstriyel, kurumsal ve uç cihaz dağıtımlarında, yazılım ilkeleri ve arıza durumlarının tamamı tanımlandığında, ekipman, kullanıcılar, hizmet ağları, yönetim ve izleme için fiziksel Ethernet sınırları kullanılabilir.
Daha Fazla Bağlantı Noktası, Otomatik Olarak Daha Fazla Güvenlik Anlamına Gelmez
Fiziksel Ethernet bağlantı sayısı, tasarımın yalnızca bir parçasıdır. Verim, VPN veya denetim yükü, denetleyici mimarisi, PCIe kaynakları, depolama trafiği, yazılım desteği, güç, soğutma ve yaşam döngüsü; tüm bunlar bitmiş cihazın performansını sınırlayabilir.
| Gereklilik | Mühendislik Açısından Dikkat Edilmesi Gereken Hususlar | Seçimden Önce Doğrulayın |
|---|---|---|
| Ethernet Topolojisi | Port sayısı, denetleyici gruplandırmasını, PCIe tahsisini, aygıt kimliklerini, desteklenen bağlantı modlarını veya baypas özelliğini ortaya koymaz. | WAN/LAN/DMZ rolleri, denetleyici haritası, bağlantı hızı, sürücü desteği, arabirim adlandırma ve yedekleme davranışı. |
| Güvenlik İş Yükü | Yönlendirme, VPN şifreleme, IDS/IPS, günlük kaydı, paket yakalama ve sanallaştırma, işlemci, bellek, depolama ve ağ kaynaklarını birlikte tüketir. | Trafik profili, paket boyutu, eşzamanlı akışlar, şifreleme, denetim kuralları, depolama yazma işlemleri ve sürekli CPU yükü. |
| Platform Güvenliği | TPM 2.0, Güvenli Önyükleme, izleme devresi, BIOS/UEFI politikası ve donanım yazılımına erişim, kullanılan anakart ve yazılım yapılandırmasına bağlıdır. | Önyükleme zinciri, TPM uygulaması, donanım yazılımı ayarları, kurtarma politikası, güncelleme yöntemi ve hedef işletim sistemi görüntüsü. |
| Dağıtım Güvenilirliği | Güç dalgalanmaları, muhafaza sıcaklığı, soğutma, bileşen revizyonları ve üretim sonu (EOL) riski, ağ cihazlarının uzun vadeli istikrarını etkiler. | Giriş gücü, koruma, termal yol, depolama ömrü, onaylanmış malzeme listesi (BOM), revizyon kontrolü ve yaşam döngüsü planı. |
Sistem Mimarisi
Bir güvenlik duvarı anakartı fiziksel arayüzleri ve hesaplama platformunu sağlar; ancak güvenlik politikası, tüneller, yönlendirme, inceleme, izleme ve kurtarma işlemleri hâlâ işletim sistemine ve uygulama yığınına bağlıdır.
Çoklu LAN · 2,5 GbE · 10 GbE / SFP+ · TPM · Depolama
Öncelikle gerekli ağ arayüzleriyle başlayın ve ardından bu ağ mimarisinin çevresinde bilgi işlem, depolama, genişletme, güvenlik, yönetim ve güç işlevlerini yerleştirin.
Çoklu 10G Ethernet Bağlantı Noktaları → Çoklu Güç Girişleri →
Platform Seçim Kılavuzu
İşlemci ailesi, cihaz içindeki kararlar arasında sadece bir tanesidir. Trafik yükü, arayüz sayısı, bellek ve depolama ihtiyacı, yazılım yığını, güç bütçesi, soğutma yöntemi, genişletme imkânları ve yaşam döngüsü gereksinimleri göz önünde bulundurularak bir başlangıç platformu seçin.
| Sistem Yönlendirme | Başlangıç Noktası | Seçim Notu |
|---|---|---|
| Kompakt güvenlik duvarı / VPN ağ geçidi | Intel Platformları | Ağ kartı desteği, enerji verimliliği ve yazılım uyumluluğunun öncelikli olduğu çoklu LAN cihazları için ortak bir başlangıç noktası. |
| Daha yüksek hesaplama / sanallaştırma yükü | AMD Platformları | Cihazın farklı bir çok çekirdekli işlemciye, belleğe, grafik kartına veya watt başına performans dengesine ihtiyaç duyduğu durumları göz önünde bulundurun. |
| Tanımlanmış cihaz mimarisi | Referans Platformları | Anakart, ağ bağlantıları, depolama, kasa, güç kaynağı, soğutma ve yazılım arasındaki tüm ilişkiyi planlarken faydalıdır. |
| Sızdırmaz / az bakım gerektiren sistem | Fansız Tasarım | Temsili trafik koşulları altında, NIC ve CPU’nun sürekli ısınmasını, kasa iletimini, ortam sıcaklığını ve hız kısıtlamasını doğrulayın. |
Önerilen Çözümler
Bu ürünler farklı ağ arabirim yönlerini temsil etmektedir. Üretim yapılandırmasını seçmeden önce denetleyici mimarisini, işlemciyi, belleği, depolama birimini, yazılımı, güç özelliklerini, termal özellikleri ve yaşam döngüsünü doğrulayın.
Mühendislik Desteği
Platform incelemesi için gerekli bağlantı noktası eşlemesi, trafik profili, güvenlik duvarı veya SD-WAN yazılımı, işlemci hedefi, bellek, depolama, TPM ve ürün yazılımı gereksinimleri, güç girişi, kasa, soğutma yöntemi, çalışma sıcaklığı, miktar ve yaşam döngüsü hedefini gönderin.
SSS
Cihazın birbirinden ayırması gereken fiziksel rollerden başlayın: WAN, güvenilir LAN, DMZ, yönetim, izleme, hizmet veya yedekleme. Ek bağlantı noktaları esneklik sağlar, ancak aynı zamanda denetleyici, PCIe, termal, güç, yazılım ve kasa karmaşıklığını da artırır.
Hayır. Uygulama verimi, ağ kartı denetleyicisine, PCIe kaynaklarına, işlemciye, belleğe, paket boyutuna, yönlendirmeye, VPN şifrelemesine, denetim kurallarına, depolama faaliyetlerine, sürücülere, yazılım yüküne, soğutmaya ve arabirimlerin birbiriyle birlikte kullanım şekline bağlıdır.
Gerçek uplink, toplama, depolama, yönlendirme veya güvenlik iş yüklerinin bant genişliğine ihtiyaç duyduğu durumlarda 10GbE veya SFP+ kullanın. Denetleyici ve PCIe kaynaklarını, optik bileşenlerin veya DAC’lerin uyumluluğunu, CPU yükünü, yazılım desteğini, güç gereksinimlerini, termal özellikleri ve kasa erişimini doğrulayın.
Yaygın öğeler arasında TPM 2.0, Güvenli Önyükleme, BIOS/UEFI politikası, gözetmen davranışı, otomatik kurtarma, donanım yazılımı erişimi, güncelleme yöntemi, depolama yapılandırması ve kontrollü önyükleme ayarları yer alır. Desteğin, ilgili anakart ve yazılım görüntüsünde geçerli olduğu teyit edilmelidir.
Temsili çalışma koşulları altında bağlantı noktası eşlemesi, ağ kartı sürücüleri, hedef işletim sistemi, yönlendirme ve güvenlik iş yükü, yedekleme, kurtarma, depolama yazma işlemleri, güç girişi, sürekli sıcaklık değerleri, kasa uyumluluğu, donanım yazılımı ayarları, revizyon kontrolü ve yaşam döngüsü planını doğrulayın.
Güvenlik sadece teknik özelliklerden ibaret değildir. Güven, çalışma süresi ve uzun vadeli esneklikle ilgilidir. Bu kaynaklar, bir sonraki panonuzda üçünü de oluşturmanıza yardımcı olur.
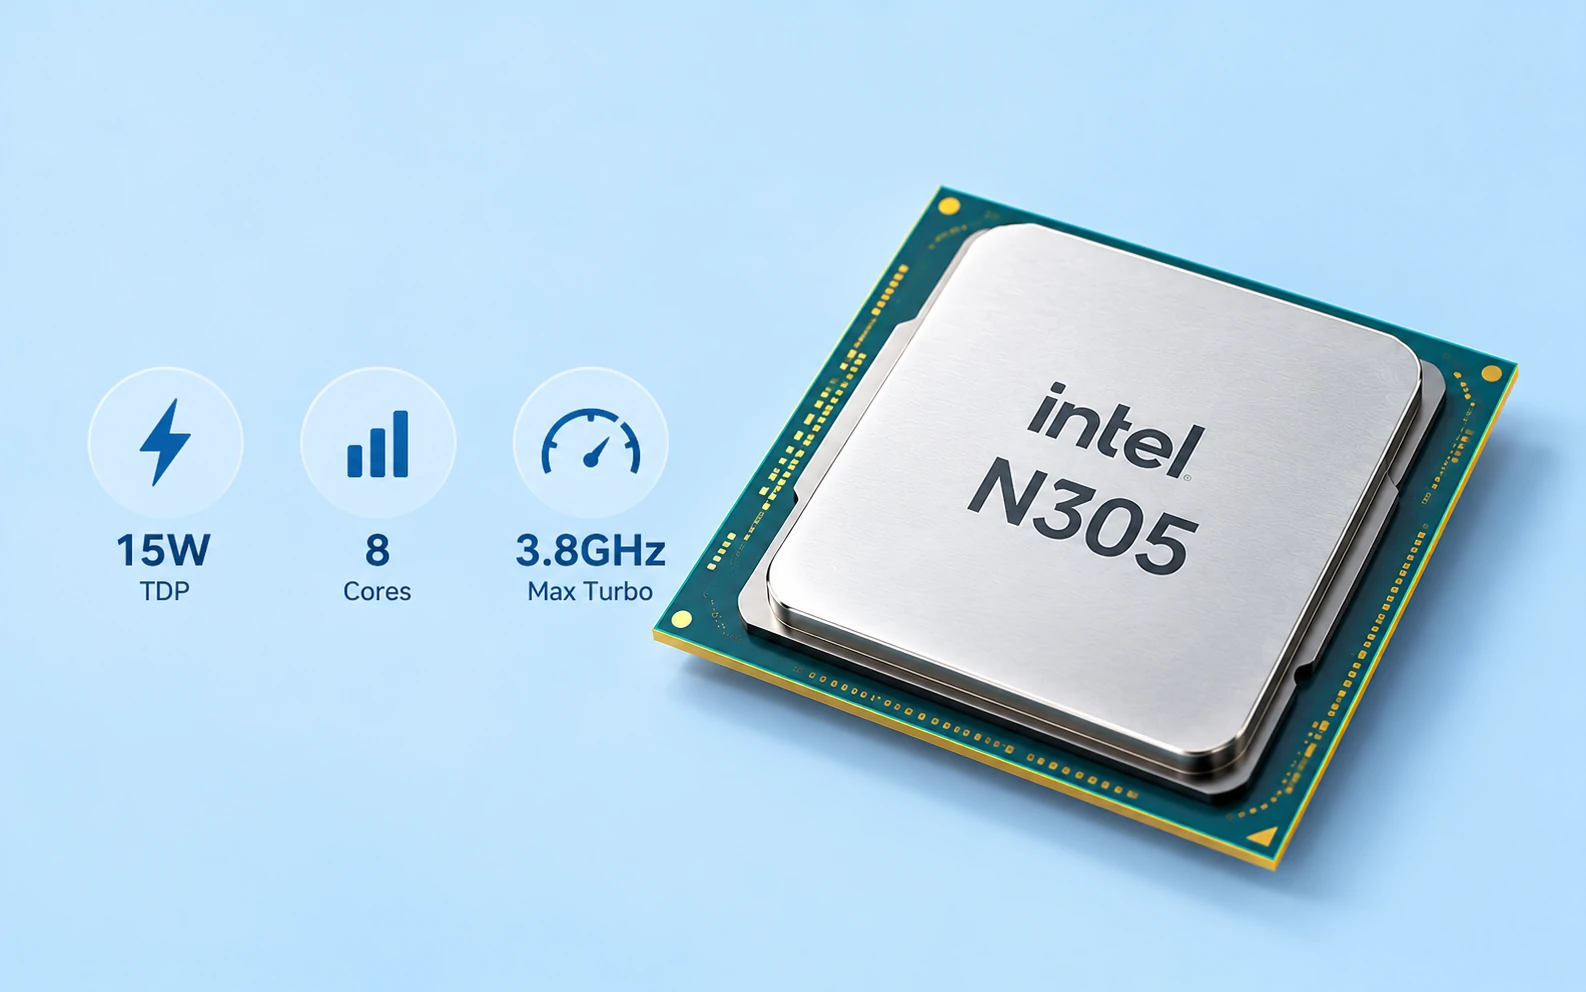
Intel N305’in güç tüketimi, donanım yapılandırmasının tamamına bağlıdır. Core i3-N305’in TDP değeri 15 W olarak belirtilmiş olsa da, bağımsız testlerde tüm sistemin boşta kalma durumundaki güç tüketiminin 3,9 W’a kadar düştüğü bildirilmiştir…

İhtiyaçlarınız için hangisinin daha iyi olduğunu belirlemek için X86 ve ARM işlemcileri karşılaştırma. Her birinin farklılıkları ve avantajları hakkında bilgi edinin.

LTE ile 4G arasındaki karşılaştırma, tamamen ayrı iki mobil şebeke arasındaki bir karşılaştırma değildir. 4G, bir mobil iletişim neslini tanımlarken, LTE ise en çok şu ile ilişkilendirilen hücresel teknolojidir…


